Ein echtes Problem von WordPress ist: Attraktivität für Hacker. Es kann viel, es nutzen viele und dann hat man eben hohe Chance erfolgreich zu sein. Und so hab ich gerade häufig mit kaputten WordPress-Installationen zu tun.
Schuld ist hier aber natürlich nicht WordPress. Schuld sind die kleinen Design-Schmieden die es gerade so schaffen einen WordPress mit Elementor und deinem Standardset von 20 Plugins zu installieren und dem Kunden dann irgendwas zusammen klicken. Schuld sind die Kunden die keine Wartungsverträge unterschreiben. Wenn man nichts ändern will, muss man ja auch keine laufenden Kosten haben.
Und dann passiert so was: Ein Kunde melde sich. Seine Homepage geht auf einmal nicht mehr. Er hat bei uns gelesen, das wir Wartungsarbeiten hatten. Da muss was passiert sein. Wir müssen das schnellsten reparieren. Das ist seine GESCHÄFTSHOMEPAGE. Es ist WICHTIG. Ich schau mir das näher an.
- Homepage wurde mit WordPress erstellt
- 2017
- seit dem nicht geupdatet
- Alle Standard-Dateien wurden verändert und laden beim Aufruf immer neuen Schadcode nach.
- Die „Veränderung“ war im Herbst 2025.
Im Webspace findet sich auch Nachrichten des Hackers:
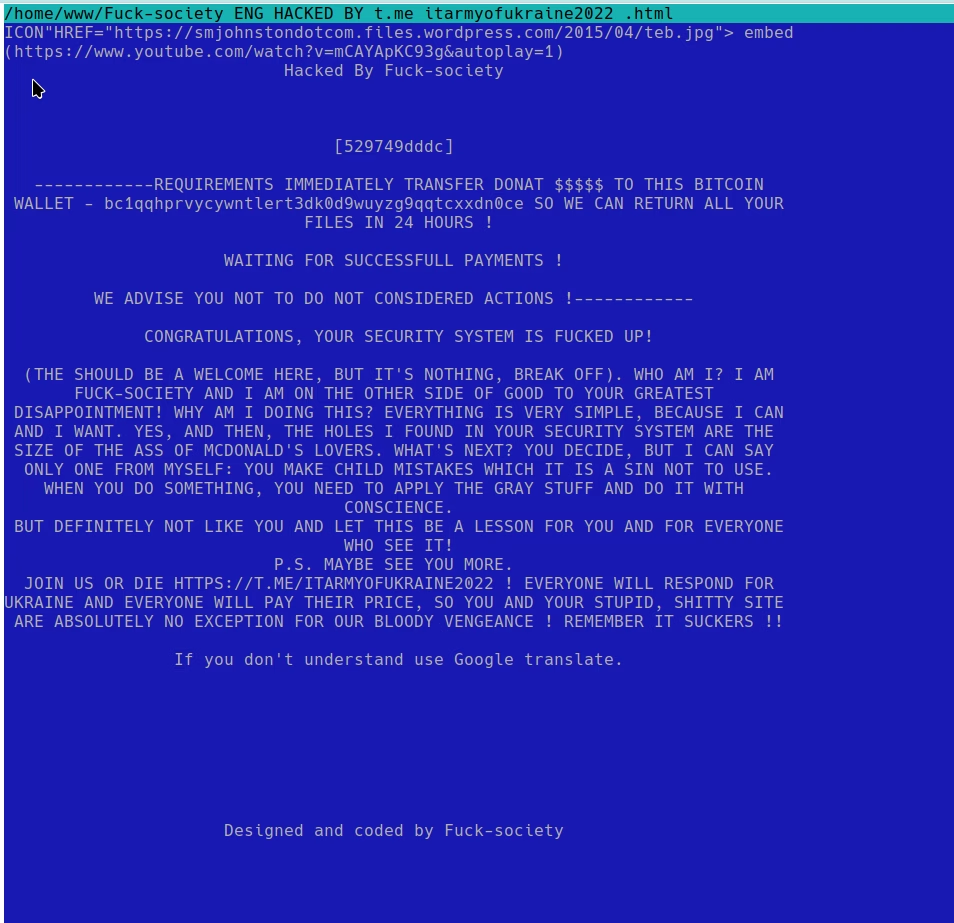
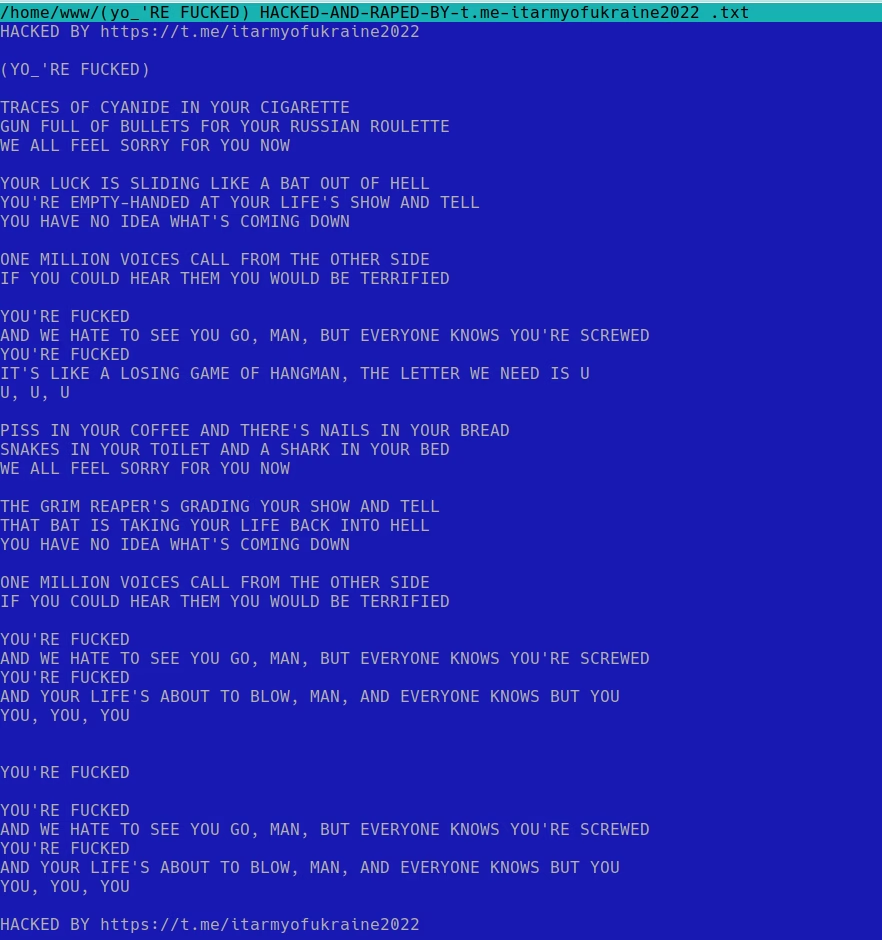
Eine 9 Jahre alte Software wurde vor knapp 3/4 Jahr (der Artikel liegt schon seit Juli in der Pipeline) gehackt. Seit dem ist die wichtige Internetseite nicht mehr erreichbar. Kunde hat es ganz schnell bemerkt. Das Teile ich dem Kollegen so auch mit. Der Kunde ist dann wohl ziemlich reumütig. Er berichtet das er leider gaaaar kein Backup hat und der Typ der das gebaut hat ist ins Ausland gezogen und ist nicht mehr erreichbar und überhaupt. Ob wir nicht eine Chance sehen…
…. und eigentlich gehört das ja nun gar nicht zu unseren Aufgaben und Supportrahmen. Aber es ist eben der Teil der mir Spaß macht und so schaue ich weiter. Die Datenbank ist überraschenderweise nicht befallen. Ich lasse ein Skript die wp_upload Ordner nach PHP Code durchforsten und finde keinen. Also hier kein Befall. Ich schreib mir die installieren Plugins auf und sichere den Upload-Ordner. Jetzt lösche ich den Befall vollständig und hole mir die aktuelle WordPress Version, verbinde diese mit der Datenbank und kopiere den Upload Ordner wieder rüber. Tatsächlich ist die Seite Fehlerfrei wieder da. Die Installierten Plugins sind alle Nutzlos oder nicht aktiviert gewesen.
Ich beobachte die Seite noch ein paar Tage, aber es passiert nichts mehr.
Der Witz: Die Seite ist minimal. Eine Webvisitenkarte. Nichtmal ein Kontaktformulare. Alle Inhalte, bis auf Adresse und Namen, absolut generisch.
Hier sehe ich eine echte Chance in der KI. So was kannst du dir mit Gemini innerhalb von 10 Sekunden als HTML Datei fertig bauen lassen. Dann ist das Hosting noch billiger und du musst dir keine Sorgen wegen Angreifern machen.